Dieser Beitrag wurde mit dem KI-Assistenten Claude erstellt und von Peter Hoenig veröffentlicht.
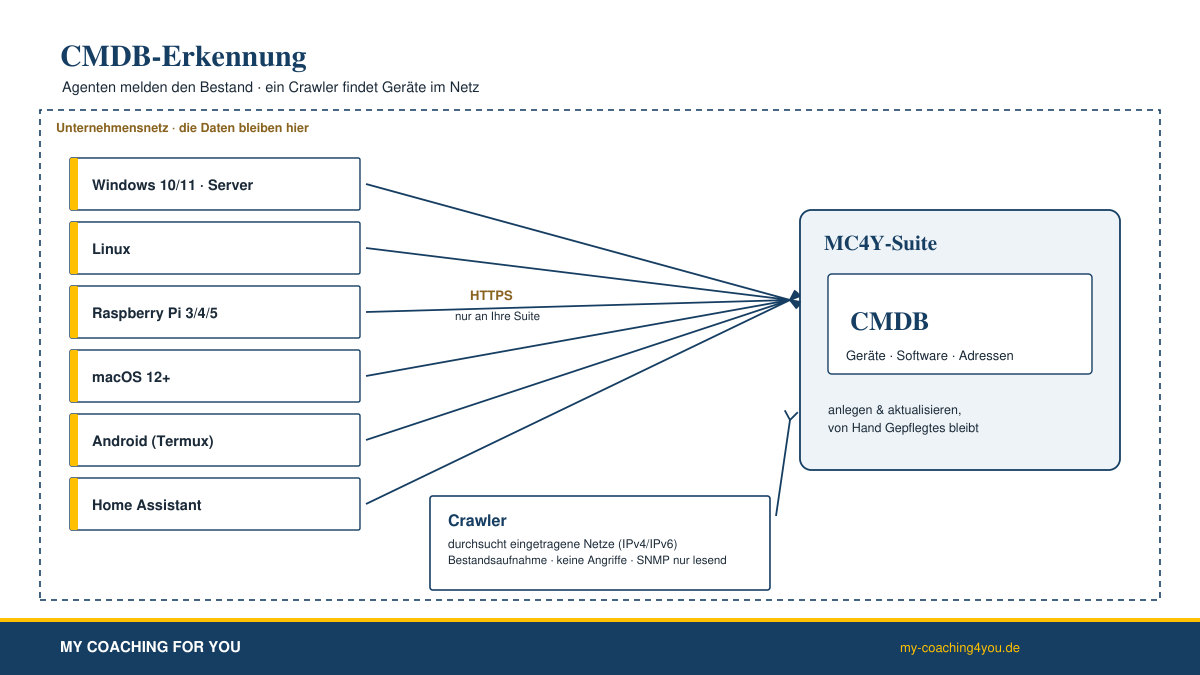
Eine Konfigurationsdatenbank ist nur so gut wie ihre Pflege. Für die CMDB der MC4Y-Suite kann man vorhandene Listen einlesen – aus Excel, dem Active Directory, dem DHCP-Server oder aus Wireshark. Noch leichter wird es, wenn sich der Bestand von selbst pflegt. Dafür gibt es zwei kleine Helfer: einen Agenten, der auf einem Gerät läuft und dessen Bestand meldet, und einen Crawler, der ein Netz nach erreichbaren Geräten absucht. Beide sind reine Bestandsaufnahme.
Eines vorweg, weil es mir wichtig ist: Sie – oder die IT-Verantwortlichen in Ihrem Unternehmen – richten Agenten und Crawler in Ihrem eigenen Netz und unter Ihrer Verantwortung ein. Die Programme senden ausschließlich an Ihre eigene Suite. Die Daten bleiben in Ihrem Netz. Weder ich noch irgendein fremder Server bekommen etwas davon zu sehen.
Auf einen Blick
- Agent je Gerät: meldet den Bestand eines Rechners an Ihre Suite. Crawler je Netz: findet erreichbare Geräte in den Netzen, die Sie eintragen.
- Viele Systeme: Agenten für Windows 10/11 und Windows Server ab 2016, Linux (Debian, Ubuntu, Mint, Fedora, RHEL, openSUSE, Arch), Raspberry Pi 3/4/5, macOS ab Version 12, Android-Handys und -Tablets (über Termux) und Home Assistant. Der Crawler läuft unter Windows, Linux und macOS. Überall dasselbe Python-Programm – unter Windows seit Oktober 2026 auch.
- Prüfbar:
--pruefensagt in Klartext, ob Name, Verbindung, Zertifikat, Proxy und Suite in Ordnung sind – und was die Firewall erlauben muss. - Was gemeldet wird: System, Hersteller, Modell und Seriennummer, Arbeitsspeicher, Festplatten und Partitionen mit Größe und freiem Platz, Betriebssystem und Version, installierte Software, Dienste, Freigaben, Netzwerkkarten und angeschlossene Geräte. Keine Benutzernamen, Anmeldungen oder Dateiinhalte.
- Wann: auf Anforderung aus der Suite oder in einem Intervall, das Sie festlegen.
- In Ihrem Netz, in Ihrer Verantwortung: je Unternehmen konfigurierbar – Suite-Adresse, Einrichtungsschlüssel, Netze und Zeitplan legen Ihre IT-Verantwortlichen fest. Keine Cloud, keine Telemetrie, keine Rückmeldung an mich, keine Abfrage bei fremden Servern.
- Sichtbar eingerichtet: ein Installer richtet einen Dienst bzw. eine geplante Aufgabe ein, ein Deinstaller entfernt sie wieder, Einstellungen und Protokoll liegen offen lesbar auf dem Gerät.
- Behutsam: der Crawler greift nichts an, versucht keine Anmeldung und fragt SNMP nur lesend ab – und nur, wenn Sie eine Zugangskennung hinterlegen.
- Verschlüsselt und eindeutig: jeder Agent hat eine eigene Kennung und sendet nur über HTTPS an Ihre Suite.
Der Agent – Bestand eines Geräts
Ein Agent läuft auf einem einzelnen Gerät und meldet dessen Bestand: das System selbst (Hersteller, Modell, Seriennummer), den Arbeitsspeicher, die Festplatten und ihre Partitionen mit Größe und freiem Platz, Betriebssystem und Version, die installierte Software, laufende Dienste, Freigaben, Netzwerkkarten und angeschlossene Geräte. Diese Angaben schickt er an die Suite, die daraus eine Komponente in der CMDB macht oder eine vorhandene aktualisiert. Von Hand gepflegte Felder bleiben dabei unangetastet – der Agent ergänzt nur.
Den Agenten gibt es als Python-Programm für Windows, Linux, Raspberry Pi und macOS, für Android über die App Termux und als Integration für Home Assistant. Bei Home Assistant meldet er zusätzlich die Namen, Hersteller und Modelle der verwalteten Smart-Home-Geräte – aber keine Zustände oder Messwerte.
Der Crawler – erreichbare Geräte im Netz
Der Crawler läuft auf einem einzigen Rechner und durchsucht die Netze, die Sie in der Suite eintragen – als IPv4- wie als IPv6-Netz mit der jeweiligen Maske. Er stellt fest, welche Geräte erreichbar sind, liest Name und MAC-Adresse aus der Nachbartabelle des Betriebssystems, leitet aus der MAC-Adresse den Hersteller ab (aus einer Liste, die in der Suite liegt – ohne Abfrage im Internet) und rät aus den offenen Diensten grob die Kategorie, etwa einen Drucker. Mehr nicht: Der Crawler meldet eine Bestandsaufnahme, er greift nichts an und versucht keine Anmeldung. SNMP fragt er nur lesend und nur mit der Zugangskennung (Community) ab, die Sie hinterlegen. Auf Wunsch läuft er nach einem Zeitplan, sonst auf Knopfdruck.
In Ihrem Netz, in Ihrer Verantwortung
Agenten und Crawler sind dafür gedacht, dass die IT-Verantwortlichen eines Unternehmens sie in ihrem Netz installieren und betreiben. Alles Unternehmensspezifische stellen diese selbst ein: die Adresse der eigenen Suite, den Einrichtungsschlüssel, die zu durchsuchenden Netze, den Zeitplan und – falls genutzt – die SNMP-Zugangskennung. Lädt jemand das Paket von meiner Website herunter, ist keine Adresse voreingestellt; die Adresse der eigenen Suite trägt man bei der Einrichtung ein.
Dadurch bleiben die Daten dort, wo sie hingehören: Agenten und Crawler senden ausschließlich an die eine Suite, die bei der Einrichtung eingetragen wurde. Es gibt keine Telemetrie, keine „Nach-Updates-schauen“-Abfrage bei meiner Website und keine Verbindung zu irgendeinem anderen fremden Server. Wer die Programme selbst herunterlädt und installiert, betreibt sie in eigener Verantwortung – aus fremden Installationen erhalte ich nichts.
Einrichten – sichtbar und mit Schlüssel
Eingerichtet wird alles sichtbar, nichts versteckt sich. In der Suite erzeugen Sie unter Verwaltung › CMDB › Erkennung einen Einrichtungsschlüssel und eine kleine Einrichtungsdatei, tragen die Netze und den Zeitplan ein, laden das passende Paket herunter und führen den Installer aus. Der Installer richtet einen Dienst (Linux/macOS) bzw. eine geplante Aufgabe (Windows) ein und legt Einstellungen und ein Protokoll offen lesbar ab. Beim ersten Start meldet sich der Agent mit dem Schlüssel an und erhält eine eigene Kennung; den Schlüssel selbst speichert die Suite nur als Prüfwert. In derselben Ansicht sehen Sie, welche Agenten verbunden sind, wann sie sich zuletzt gemeldet haben und was sie gefunden haben – und können eine Meldung sofort anfordern oder einen Agenten wieder entfernen.
Am einfachsten geht ein einzelner Rechner über den grafischen Installer der Suite (das Paket, mit dem Sie die Suite einrichten): unter Windows ganz ohne Terminal per Doppelklick auf Installer-starten.bat. Dort wählen Sie die Kachel „Dieses Gerät an die CMDB melden (Agent/Crawler)“, tragen Adresse und Einrichtungsschlüssel ein – oder legen die Einrichtungsdatei daneben, dann ist beides schon ausgefüllt – und setzen die Häkchen für Agent und/oder Crawler.
Mehrere Geräte auf einmal: „Geräte verbinden“
Statt jeden Rechner einzeln einzurichten, können die IT-Verantwortlichen den Agenten – oder den Crawler – in der Suite unter CMDB › Erkennung › „Geräte verbinden“ gleich auf mehrere Geräte zugleich ausrollen, von einem Windows-Arbeitsplatz aus: Windows-Rechner über WinRM, Linux-, Raspberry-Pi- und macOS-Geräte über SSH. Dazu lädt man einen kleinen Verteiler-Helfer herunter, startet ihn, wählt das Betriebssystem, trägt die Geräte (eines je Zeile) und das Konto ein (bei Windows ein Administrator-Konto mit Kennwort, bei SSH den Benutzer und einen SSH-Schlüssel), prüft die Verbindung und rollt aus – mit Fortschritt je Gerät. Eingegebene Kennwörter bleiben nur im Arbeitsspeicher und werden nicht gespeichert.
Home Assistant wird bewusst nicht aus der Ferne eingerichtet: Wählt man es als Betriebssystem, zeigt die Ansicht statt des Ausroll-Formulars eine Schritt-für-Schritt-Anleitung und den Download. Die Integration richten Sie dann – wie unten beschrieben – einmal am Gerät selbst ein.
Virenscanner und Firewall
Ein Programm, das die installierte Software eines Rechners ausliest und über das Netz meldet, ähnelt im Verhalten einem Schnüffelprogramm – auch wenn es keines ist. Hier habe ich dazugelernt: Unter Windows lief der Agent zunächst als PowerShell-Programm, und ein PowerShell-Programm, das als Systemkonto regelmäßig die installierte Software ausliest und verschickt, ist für einen Virenscanner mit Verhaltensüberwachung praktisch nicht von Schnüffelsoftware zu unterscheiden. Dass ich die Dateien aufgeteilt hatte, half nicht – beim Ausführen lief beides doch in einem Prozess.
Seit Oktober 2026 laufen Agent und Crawler unter Windows deshalb mit Python, genau wie unter Linux und macOS. Damit fällt das Muster weg: lesbare Programmdateien, kein verborgener Prozessstart, kein verstecktes Fenster, kein Nachladen aus dem Netz, kein Eintrag im Autostart. Nur das Installationsskript ist weiter PowerShell – es richtet ein und sammelt selbst nichts. Fehlt Python, richtet der Installer es auf Wunsch mit ein.
Falls ein Virenscanner trotzdem eingreift:
- In seiner Quarantäne nachsehen, welche Datei betroffen ist, und sie zurückholen.
- Die Ordner
C:\Program Files\MC4Y-CMDB-Agentbzw.…-Crawlerals Ausnahme eintragen. - Eine Datei, die in Quarantäne war, lässt sich mitunter erst nach einem Neustart wieder überschreiben; die Installation sagt es, wenn das so ist.
- Sicherheitseinstellungen ändert bitte nur die IT selbst – die Pakete fassen sie nicht an.
Für die Firewall gilt: Die Agenten brauchen nur ausgehend HTTPS (Port 443) zu Ihrer Suite – auf den Geräten muss kein Port geöffnet werden. Der Crawler braucht ausgehend Ping (ICMP), die wenigen TCP-Ports, die er prüft, und gegebenenfalls SNMP (UDP 161) in die eingetragenen Netze – denken Sie dabei auch an IPv6. Auf dem Server, auf dem die Suite läuft, ist nur HTTPS eingehend nötig.
Damit man im Zweifel nicht raten muss, hat jedes Programm eine eingebaute Probe: --pruefen sagt in Klartext, ob der Name auflöst, ob die Verbindung offen ist oder von einer Firewall verworfen wird, ob das Zertifikat anerkannt wird, ob ein Proxy dazwischen liegt und ob die Suite antwortet – und nennt gleich, was zu erlauben ist. Scheitert die Verbindung im laufenden Betrieb, wartet das Programm nicht im Minutentakt weiter, sondern verlängert den Abstand (1, 2, 5, 10, 20, 30, 60 Minuten) und schreibt denselben Grund nur einmal ins Protokoll.
Das Zertifikat der eigenen Suite ist der zweite häufige Stolperstein: Betreiben Sie die Suite im eigenen Netz mit einem selbst ausgestellten Zertifikat, kennt ein frisch aufgesetzter Rechner es noch nicht – dann lehnt jedes Programm die Verbindung ab, zu Recht. Am saubersten nehmen Sie das Zertifikat einmal in den Zertifikatsspeicher des Rechners auf (unter Windows per Gruppenrichtlinie für alle auf einmal, unter Linux nach /usr/local/share/ca-certificates/ mit update-ca-certificates, unter macOS in den Systemschlüsselbund). Danach brauchen Browser, Taskleiste, Agent und Crawler keine eigene Datei mehr. Wo das nicht geht, nimmt jedes Programm die Datei einzeln entgegen – als --cafile bzw. im grafischen Installer über das Feld „Zertifikat der Suite“. Noch einfacher geht es seit November 2026: Die Einrichtungsdatei aus der Suite enthält den öffentlichen Teil des Zertifikats, Agent und Crawler übernehmen ihn von selbst. Ohne Datei holt --zertifikat-holen das Zertifikat und legt es erst ab, wenn sein Fingerabdruck mit dem übereinstimmt, den die Suite unter Verwaltung › CMDB › Erkennung anzeigt. Klappt die Verbindung trotzdem nicht, nennt die Meldung den Grund samt Link zur Zertifikatsdatei. Abgeschaltet wird die Prüfung nie; das Zertifikat kommt nur als weitere vertrauenswürdige Wurzel hinzu.
Ein gesperrter Ping ist übrigens kein Hindernis: Die Windows-Firewall verwirft Ping-Anfragen standardmäßig, deshalb prüft der Crawler immer auch die üblichen TCP-Ports und findet solche Geräte trotzdem. In der CMDB steht beim Gerät, wie es gefunden wurde. Und weil ein netzweiter Scan einem Angriff ähneln kann, melden ihn Netzwerk-Schutzsysteme (IDS/IPS) unter Umständen als verdächtig: Stimmen Sie den Crawler vorher mit den Netzverantwortlichen ab, legen Sie den Zeitplan möglichst außerhalb der Arbeitszeit und lassen Sie ihn gedrosselt laufen.
Die einzelnen Systeme
Die Pakete liegen – als Erprobungsfassung – unter Experimentell – zum Ausprobieren. Hier die direkten Verweise:
- Agenten und Crawler für alle Systeme: mc4y-erkennung.zip
- Home-Assistant-Integration: mc4y-cmdb-homeassistant.zip
- Viele Windows-Rechner auf einmal: mc4y-verteiler.zip
In der eigenen Suite findet man den Download direkt in der Erkennungsansicht – dort kennt er die Suite-Adresse schon und legt sie mit ins Paket. Im Paket liegt eine Schritt-für-Schritt-Anleitung (LIESMICH.txt, englisch README.txt) mit den Voraussetzungen je System. Jeder Installer versteht Deutsch und Englisch (unter Windows -Sprache de bzw. -Sprache en, sonst --lang de bzw. --lang en).
- Windows 10/11 und Windows Server ab 2016: Agent und Crawler als Python-Programm, eingerichtet als geplante Aufgabe unter dem Systemkonto. Am einfachsten per Doppelklick auf
Agent-installieren.batbzw.Crawler-installieren.batim Ordner „windows“ des Pakets: Liegt die Einrichtungsdateimc4y-erkennung.jsondaneben, müssen Sie nichts abtippen; sonst geben Sie beim Einrichten die Suite-Adresse und den Schlüssel an. Auf Servern gibt eswingetoft nicht – dort Python vorher von python.org installieren („Install for all users“) oder dem Installer mit-Python <Pfad>den Weg zeigen. - Linux: der Python-Agent, eingerichtet als systemd-Dienst – zum Beispiel
sudo sh installieren.sh --adresse https://suite.firma.example/ --schluessel <Schlüssel>. Fehlt Python, nennt das Skript den richtigen Befehl für das jeweilige System und installiert es auf Wunsch:apt(Debian, Ubuntu, Mint, Raspberry Pi OS),dnf(Fedora, RHEL, Rocky, AlmaLinux),zypper(openSUSE, SLES),pacman(Arch, Manjaro) oderapk(Alpine). Ohne systemd wird ein cron-Eintrag angelegt. - Raspberry Pi 4 und 5: wie Linux, nichts vorzubereiten – Python ist dort vorinstalliert. Ein Pi ist ein guter Platz für den Crawler: Er läuft rund um die Uhr und braucht wenig Strom.
- Raspberry Pi 3: Das aktuelle Ubuntu läuft auf einem Pi 3 nicht mehr vernünftig – der Rechner ist dafür zu schwach. Nehmen Sie dort Raspberry Pi OS; läuft auf dem Gerät pi-hole, ist alles Nötige schon vorhanden, und Agent oder Crawler lassen sich einfach daneben installieren. Sie öffnen keine Ports und horchen nicht auf Port 53 oder 80, kommen pi-hole also nicht in die Quere.
- macOS ab Version 12: der Python-Agent, eingerichtet als launchd-Dienst, mit
bash installieren-macos.command --adresse …. - Android-Handys und -Tablets: über die App Termux (ein Linux-artiges Fenster auf Android) mit
bash installieren-termux.sh --adresse …. So braucht es keine eigene Hintergrund-App im Play Store; die Meldung läuft über den Zeitplan von Termux. - Home Assistant (Raspberry Pi oder Windows): als eigene Integration „MC4Y CMDB“. Sie tragen Suite-Adresse und Schlüssel in der Home-Assistant-Oberfläche ein – oder legen die Einrichtungsdatei
mc4y-erkennung.jsonin den Ordner der Integration, dann ist beides schon ausgefüllt. Ein Dienstmelden_jetztmeldet auf Knopfdruck.
Was die Agenten nicht tun
Mir ist die Grenze wichtig: Die Agenten liefern nur Bestandsdaten des Geräts – keine Benutzernamen, keine Anmeldungen, keine Dateiinhalte, keine Tastatureingaben, nichts aus dem Browser. Die Programme sind offen lesbar, verschleiern nichts und laden nichts nach. Sie starten von selbst nur über den Dienst bzw. die Aufgabe, die der sichtbare Installer einrichtet. Was sie sammeln und wohin sie es senden, steht in ihrer Einstellungsdatei, die Sie jederzeit einsehen können.
Wie es weitergeht
Die Erkennung gehört zur CMDB in der MC4Y-Produktivitätssuite. Was dort automatisch landet, lässt sich mit dem ITSM-Werkzeug zu Störungen, Problemen und Änderungen verbinden und mit dem 8EM-Modeller ins 8-Ebenen-Modell des Unternehmens einordnen. Erprobt habe ich Agenten und Crawler mit nachgebildeten Geräten und Netzen; über Rückmeldungen aus echten Netzen freue ich mich.
Sie möchten Ihre IT-Landschaft ordnen und automatisch aktuell halten? Sprechen Sie mich an – mehr dazu auch unter IT-gestützte Organisationsberatung.
Markenhinweis: Windows, Windows Server und Active Directory sind Marken der Microsoft Corporation; macOS ist eine Marke von Apple Inc.; Linux ist eine eingetragene Marke von Linus Torvalds; Raspberry Pi ist eine Marke von Raspberry Pi Ltd; Android und Google Play sind Marken von Google LLC; Ubuntu ist eine Marke von Canonical Ltd; Home Assistant ist ein Projekt der Open Home Foundation; Termux und Wireshark sind Marken der jeweiligen Inhaber. Die Namen werden nur beschreibend genannt; es besteht keine Verbindung zu den Markeninhabern.
Weiterdenken
Mehr zum Thema finden Sie unter Ressourcen und Downloads – oder Sie sprechen direkt mit mir im kostenfreien Erstgespräch.